
Home / Programs / Enterprise Risk Management
Enterprise Risk Management
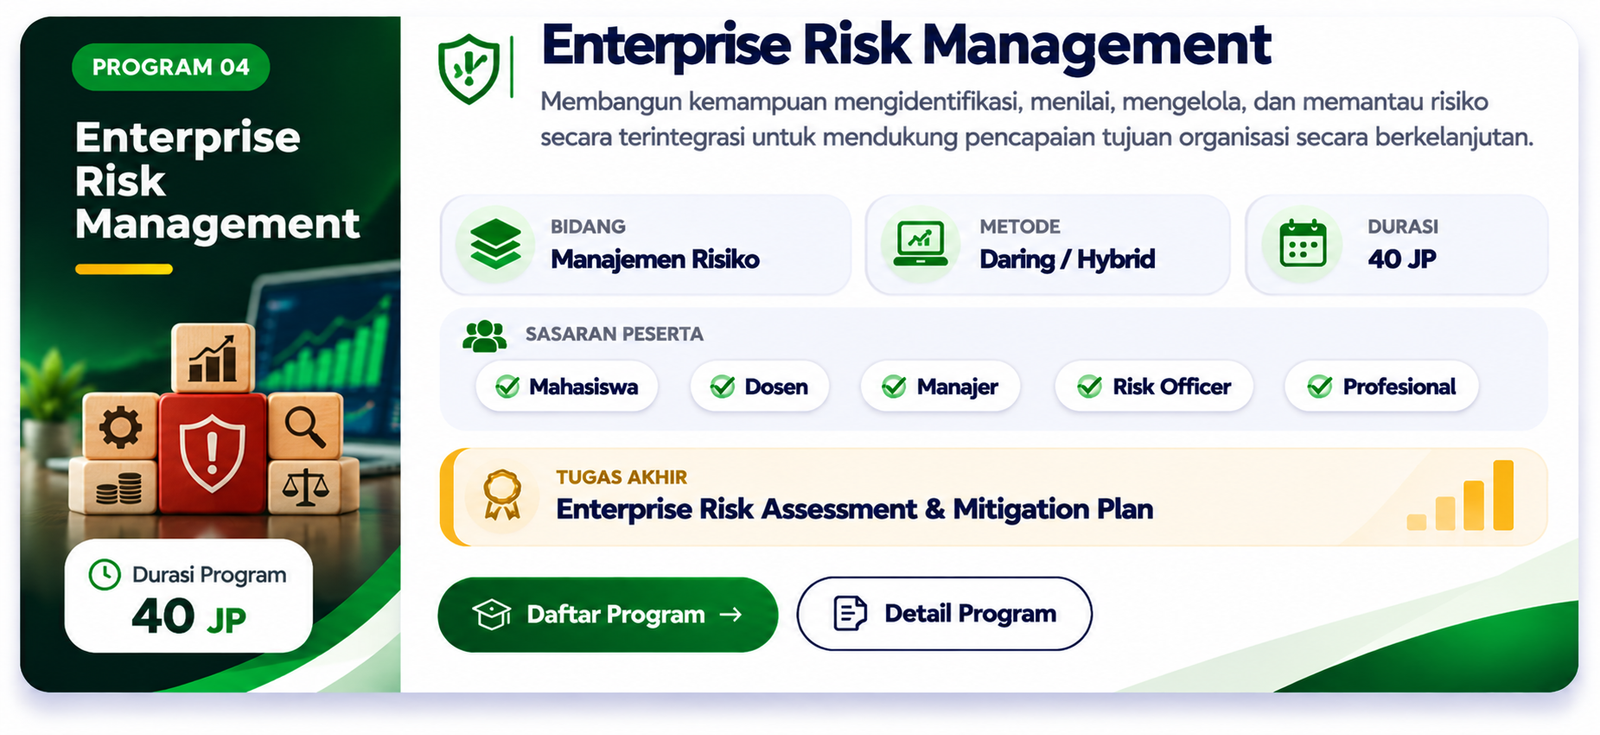
Pengakuan Akademik dan Sasaran Peserta
Program ini dapat diakui program studi mitra sebagai bagian dari mata kuliah, sekaligus membekali peserta dengan kompetensi pengelola risiko di sektor publik maupun korporasi.
- Manajemen Risiko
- Manajemen Risiko dan Asuransi
- Tata Kelola, Risiko & Kepatuhan (GRC)
CPL dan CPMK
Capaian Pembelajaran Lulusan (CPL) yang didukung, dan Capaian Pembelajaran Mata Kuliah (CPMK) yang diukur dalam program. Rumusan dapat disesuaikan dengan kurikulum program studi mitra.
Area Kompetensi SKKNI yang Dirujuk
Materi dan asesmen dipetakan ke area kompetensi SKKNI Bidang Manajemen Risiko Sektor Publik, yang mencakup organisasi sektor publik, lintas sektor, dan korporasi sektor publik, serta mengikuti praktik SNI ISO 31000:2018.
| Area Kompetensi SKKNI | Cakupan dalam Program | Modul | CPMK |
|---|---|---|---|
| Menyusun strategi manajemen risiko | Keterkaitan risiko dengan strategi dan sasaran organisasi | M1, M2 | CPMK-1, CPMK-2 |
| Mengembangkan kebijakan manajemen risiko | Kebijakan, selera dan toleransi risiko, struktur tata kelola risiko | M2 | CPMK-2 |
| Mengembangkan kebijakan manajemen risiko kecurangan | Identifikasi skema fraud dan pengendalian pencegahannya | M6 | CPMK-5 |
| Membangun sistem informasi dan infrastruktur | Register risiko, dashboard, dan sistem informasi manajemen risiko | M7 | CPMK-6 |
| Memimpin penerapan manajemen risiko | Peran pemilik risiko, three lines model, budaya risiko | M1, M8 | CPMK-1 |
| Melaksanakan komunikasi dan konsultasi | Pelibatan pemangku kepentingan dalam proses risiko | M3, M8 | CPMK-3 |
| Melaksanakan penilaian risiko | Penetapan konteks, identifikasi, analisis, dan evaluasi risiko | M3, M4, M5 | CPMK-3, CPMK-4 |
| Melaksanakan perlakuan risiko | Pilihan perlakuan, rencana mitigasi, pengalihan risiko melalui asuransi | M5, M6 | CPMK-4, CPMK-5 |
| Melaksanakan pencatatan dan pelaporan | Profil risiko, laporan risiko berkala | M7 | CPMK-6 |
| Melaksanakan pemantauan dan reviu efektivitas | Indikator risiko utama, pemantauan, reviu efektivitas penerapan | M7, M8 | CPMK-6 |
Sumber: SKKNI Kategori Administrasi Pemerintahan dan Pertahanan, serta Jaminan Sosial Wajib Bidang Manajemen Risiko Sektor Publik (Keputusan Menteri Ketenagakerjaan No. 121 Tahun 2026); SNI ISO 31000:2018 Manajemen Risiko; COSO Enterprise Risk Management 2017.
Rencana Pembelajaran 40 JP
Delapan modul, masing-masing 5 JP, mengikuti proses manajemen risiko dari kerangka kerja hingga reviu efektivitas. Setiap modul tersedia di LMS ID Scholar.
| Modul | Topik | Aktivitas & Luaran | JP |
|---|---|---|---|
| M1 | Konsep Risiko & Enterprise Risk Management Jenis risiko, prinsip SNI ISO 31000, COSO ERM, three lines model | Peta perbandingan kerangka ERM | 5 |
| M2 | Strategi, Kebijakan & Selera Risiko Tata kelola risiko, risk appetite dan toleransi, struktur dan peran | Draf kebijakan dan pernyataan selera risiko | 5 |
| M3 | Penetapan Konteks & Identifikasi Risiko Konteks internal/eksternal, teknik identifikasi, risiko strategis hingga kepatuhan | Daftar risiko satu unit organisasi | 5 |
| M4 | Analisis & Evaluasi Risiko Kriteria kemungkinan dan dampak, matriks risiko, prioritas risiko | Matriks dan peta panas risiko | 5 |
| M5 | Risiko Keuangan & Peran Asuransi Risiko pasar, kredit, likuiditas; analisis skenario; prinsip asuransi dan pengalihan risiko | Analisis eksposur dan opsi pengalihan risiko | 5 |
| M6 | Perlakuan Risiko & Risiko Kecurangan Opsi perlakuan, rencana mitigasi, pengendalian, fraud risk management | Rencana perlakuan risiko | 5 |
| M7 | Pencatatan, Pelaporan & Pemantauan Register risiko, Key Risk Indicators, dashboard, sistem informasi risiko | Register risiko dan dashboard KRI | 5 |
| M8 | Reviu Efektivitas, Budaya Risiko & Proyek Akhir Reviu penerapan, maturitas manajemen risiko, presentasi | Enterprise Risk Assessment & Mitigation Plan | 5 |
| Total beban belajar | 40 JP | ||
Metode Penilaian
Penilaian berbasis kinerja: peserta menunjukkan kompetensi melalui studi kasus, dokumen manajemen risiko, dan proyek akhir.
Syarat Memperoleh Sertifikat
- 1Menyelesaikan seluruh 8 modul di LMS (minimal 80% aktivitas).
- 2Nilai akhir minimal 70 dari skala 100.
- 3Mengumpulkan dan mempresentasikan proyek akhir.
- 4Memenuhi seluruh CPMK pada level kompeten.
Enterprise Risk Assessment & Mitigation Plan
Peserta menyusun penilaian risiko menyeluruh untuk satu organisasi studi kasus (perusahaan, perusahaan asuransi, BUMN, atau instansi).
- Konteks, selera risiko, dan kebijakan
- Register risiko dan peta panas
- Rencana mitigasi, termasuk pengalihan risiko
- Dashboard KRI dan rekomendasi kepada manajemen
Kredensial yang Dapat Diverifikasi
Peserta yang lulus memperoleh sertifikat micro-credential digital dari ID Scholar.
- Mencantumkan 40 JP, CPMK, dan area kompetensi yang dicapai
- Dilengkapi QR code untuk verifikasi keaslian
- Dapat diverifikasi di verify.idscholar.com
Kelola Ketidakpastian Menjadi Keunggulan
Daftar sebagai peserta, atau ajukan program ini untuk mahasiswa, dosen, dan tim pengelola risiko di institusi Anda.